Nhiều mạng doanh nghiệp bắt đầu bằng một lớp mạng duy nhất: máy văn phòng, camera, Wi-Fi và cả thiết bị sản xuất cùng nằm chung. Khi quy mô còn nhỏ thì chạy được, nhưng khi nhà máy mở rộng, số camera và thiết bị kết nối tăng lên, một sự cố ở một máy dễ lan sang cả hệ thống. Bài này giải thích cách thiết kế mạng LAN phân lớp và chia VLAN cho nhà máy, doanh nghiệp: nên chia theo nhóm nào, đặt quy tắc ra sao và cần kiểm tra gì khi duyệt thiết kế của nhà thầu. Phần tổng quan giải pháp hạ tầng mạng nằm ở trang thi công hạ tầng mạng LAN, WAN, Wi-Fi cho doanh nghiệp.
Mạng LAN phân lớp là gì?
Mạng phân lớp chia hạ tầng thành các tầng có vai trò riêng thay vì nối mọi thứ vào cùng một nhóm switch:
- Lớp core (lõi): switch trung tâm, nhận lưu lượng từ các khu vực và nối với máy chủ, hệ thống lưu trữ, đường ra Internet.
- Lớp distribution (phân phối): với mạng lớn, thêm một tầng giữa core và access để gom lưu lượng theo khu vực.
- Lớp access (truy cập): switch đặt tại từng khu vực (xưởng, kho, văn phòng), nối trực tiếp camera, access point, máy tính và thiết bị đầu cuối.
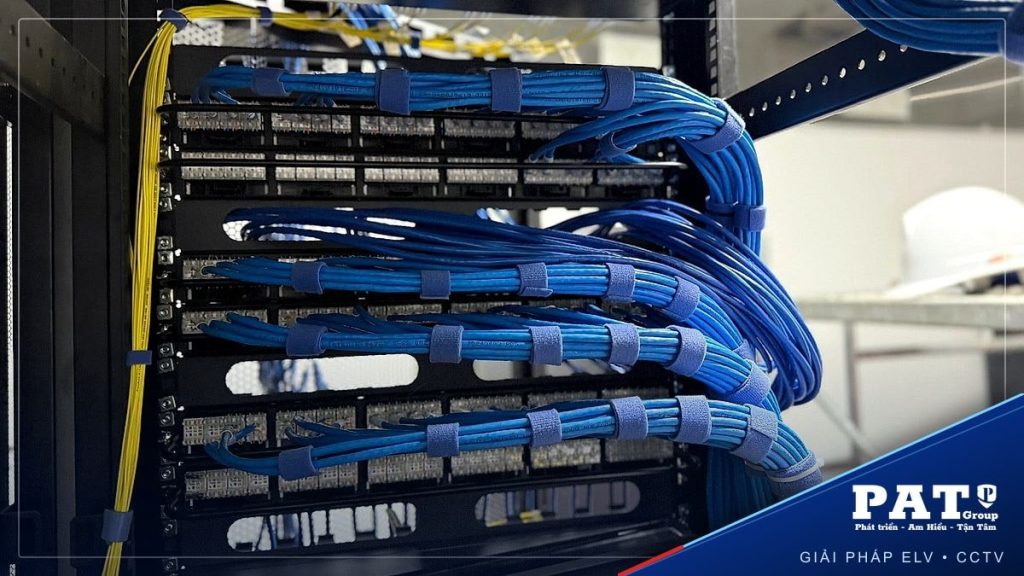
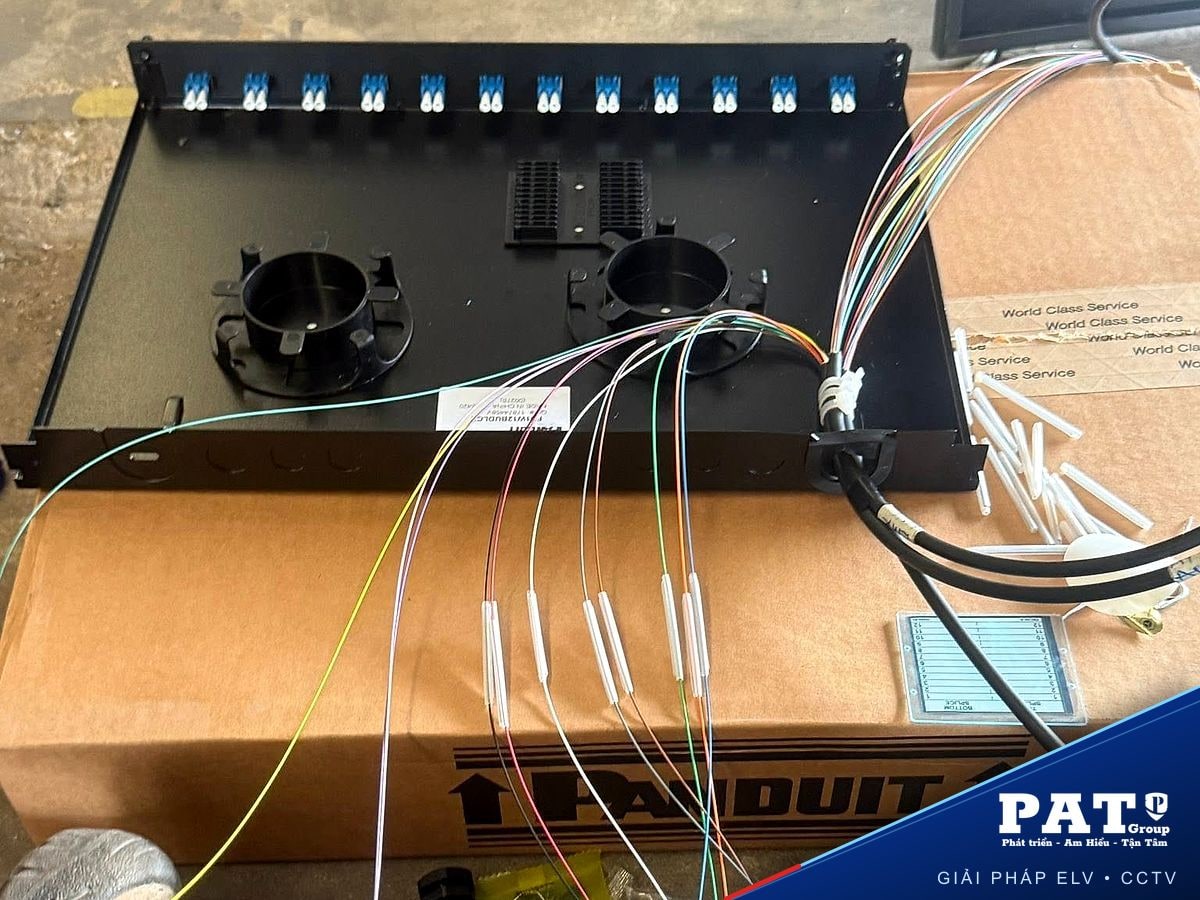
Với nhà máy vừa, có thể gộp core và distribution thành hai lớp (collapsed core) là đủ. Cách tổ chức này giúp sự cố ở một khu vực ít ảnh hưởng sang khu vực khác, dễ kiểm tra khi có lỗi và thuận tiện khi thêm thiết bị. Ở dự án nhà máy Chervon 28.000 m² tại KCN Mỹ Phước 3, P.A.T Group triển khai Switch Core, Switch Access, trục cáp quang backbone đa lõi và tủ rack. Mục tiêu nêu trong bài dự án là tổ chức mạng LAN để các khu vực mạng được phân chia rõ ràng, dễ kiểm tra khi có sự cố và thuận tiện khi mở rộng.
VLAN là gì và vì sao nên chia?
VLAN (Virtual LAN) là cách chia một hạ tầng switch vật lý thành nhiều mạng logic riêng biệt. Thiết bị ở các VLAN khác nhau không tự thấy nhau, muốn trao đổi dữ liệu phải đi qua lớp định tuyến hoặc firewall nơi đặt các quy tắc cho phép hay chặn. Chia VLAN mang lại ba lợi ích chính:
- Giảm phạm vi ảnh hưởng của sự cố: giảm lưu lượng broadcast và hạn chế lỗi ở một nhóm thiết bị lan sang nhóm khác.
- Kiểm soát truy cập: khi kết hợp quy tắc firewall hoặc ACL giữa các VLAN, mỗi nhóm chỉ vào được dịch vụ cần thiết, hạn chế một thiết bị bị xâm nhập đi sang nơi khác.
- Quản lý rõ ràng: dễ gán chính sách, giám sát và xử lý sự cố theo từng nhóm.
VLAN không thay thế firewall. VLAN tách mạng, còn firewall (hoặc danh sách kiểm soát truy cập trên thiết bị định tuyến) quyết định lưu lượng nào được đi giữa các VLAN.
Nên chia VLAN theo nhóm nào?
Nguyên tắc chung là chia theo chức năng và mức độ tin cậy của thiết bị, không chia theo vị trí cắm dây. Bảng dưới đây là ví dụ minh hoạ cho một nhà máy hoặc doanh nghiệp, không phải cấu hình của một dự án cụ thể. Số lượng và cách chia thực tế phụ thuộc vào quy mô, thiết bị và yêu cầu vận hành, nên được xác định sau khảo sát.
| Nhóm | Thiết bị thường gặp | Lưu ý khi thiết kế |
|---|---|---|
| Văn phòng | Máy tính, máy in, điện thoại | Cần truy cập Internet và máy chủ nội bộ. |
| Camera giám sát | Camera IP, đầu ghi, máy chủ lưu trữ | Chỉ cho camera trao đổi với đầu ghi và máy chủ giám sát, không cho đi sang nhóm khác. |
| Wi-Fi nhân viên | Điện thoại, máy tính xách tay | Gắn mỗi mạng Wi-Fi với một VLAN riêng. |
| Wi-Fi khách | Thiết bị của khách, đối tác | Chỉ ra Internet, không vào mạng nội bộ. |
| Thiết bị sản xuất | Máy quét mã vạch, thiết bị kết nối trong xưởng | Tách khỏi văn phòng, chỉ cho phép tới máy chủ ứng dụng cần thiết, để sự cố không ảnh hưởng dây chuyền. |
| Kiểm soát ra vào | Bộ điều khiển cửa, đầu đọc | Chỉ trao đổi với máy chủ quản lý. |
| Quản trị thiết bị mạng | Giao diện quản lý switch, access point | Hạn chế người được truy cập. |
| Máy chủ | Máy chủ ứng dụng, lưu trữ | Đặt các quy tắc chặt nhất. |
Tổng quan các hệ thống ELV cho nhà máy xem ở bài nhà thầu ELV cho nhà máy, khu công nghiệp; cách chọn phương thức xác thực và phân quyền cho nhóm kiểm soát ra vào xem ở bài kiểm soát ra vào nhà máy, khu công nghiệp.
Đặt quy tắc giữa các VLAN
Chia VLAN xong mới là bước đầu. Phần quan trọng là quy tắc cho phép lưu lượng giữa chúng, thường do switch lớp 3 ở core hoặc firewall đảm nhiệm. Cách làm thường dùng là chặn mặc định rồi chỉ mở những luồng thực sự cần:
- Mạng khách chỉ được ra Internet.
- Camera chỉ trao đổi với đầu ghi hoặc máy chủ giám sát.
- Thiết bị kiểm soát ra vào chỉ trao đổi với máy chủ quản lý.
- Giao diện quản trị thiết bị mạng chỉ mở cho nhóm quản trị.
- Truy cập vào máy chủ được giới hạn theo từng nhóm người dùng.
Bảng dưới đây minh hoạ cách ghi lại các quy tắc đó (ví dụ minh hoạ, không phải cấu hình của một dự án cụ thể):
| Từ nhóm | Tới Internet | Tới máy chủ | Tới đầu ghi camera | Tới giao diện quản trị |
|---|---|---|---|---|
| Văn phòng | Cho phép | Theo quyền | Chặn | Chặn |
| Camera | Chặn | Chặn | Chỉ tới đầu ghi | Chặn |
| Wi-Fi khách | Cho phép | Chặn | Chặn | Chặn |
| Nhóm quản trị | Theo nhu cầu | Cho phép | Cho phép | Cho phép |
Mỗi quy tắc nên được ghi lại trong tài liệu thiết kế để người vận hành sau này hiểu vì sao một luồng được mở hay bị chặn.
Wi-Fi gắn VLAN trong nhà máy lớn
Wi-Fi là một trong những nơi mạng phẳng dễ gây rủi ro nhất, vì nhân viên, khách và thiết bị cùng bắt vào một mạng. Cách thiết kế thường dùng là mỗi tên mạng Wi-Fi gắn với một VLAN, để khách chỉ ra Internet còn nhân viên vào được dịch vụ nội bộ. VLAN của từng tên mạng cần được chuyển (trunk) tới mọi switch có access point, nếu không thiết bị khi chuyển vùng có thể mất địa chỉ IP.
Với mạng LAN nhà máy rộng, nhiều máy móc kim loại, vị trí access point, kênh phát và chuyển vùng giữa các điểm phát cần tính theo khảo sát thực tế. Các nguyên tắc ở trên là thiết kế chung. Riêng ở nhà máy Chervon, bài dự án nêu Wi-Fi được thiết kế theo đặc thù môi trường sản xuất thay vì mô hình Wi-Fi văn phòng và hệ thống hỗ trợ roaming không gián đoạn; bài dự án không mô tả cấu hình VLAN.
Camera và băng thông mạng
Khi số lượng camera tăng, tổng băng thông của luồng hình ảnh tăng theo, nên camera cần được tính ngay từ giai đoạn thiết kế hạ tầng mạng. Đưa camera vào một VLAN riêng giúp tách phạm vi broadcast và kiểm soát ai được truy cập luồng hình ảnh. Băng thông thì phụ thuộc vào các đường uplink giữa switch access, distribution và core, nên cần cộng tổng tốc độ bit của các camera trên mỗi tuyến, chừa dự phòng, và có thể áp QoS khi uplink dùng chung với nhóm thiết bị khác. Xem thêm giải pháp camera giám sát cho doanh nghiệp.
Bảo mật mạng LAN ở lớp access: các biện pháp cơ bản
Ngoài chia VLAN, một số biện pháp nên được cân nhắc khi thiết kế và cấu hình:
- Khoá hoặc tắt các cổng switch chưa sử dụng.
- Giới hạn thiết bị được phép kết nối trên mỗi cổng ở những vị trí nhạy cảm.
- Ở nơi nhạy cảm, có thể dùng xác thực thiết bị khi cắm vào cổng (ví dụ 802.1X) và chống máy chủ DHCP giả.
- Đổi mật khẩu mặc định của mọi thiết bị mạng và camera.
- Cập nhật phần mềm thiết bị theo lịch bảo trì.
- Tách giao diện quản trị khỏi mạng người dùng.
Các biện pháp này cần được duy trì sau khi bàn giao, nên thường đi cùng một kế hoạch bảo trì hệ thống IT theo SLA.
Thiết kế để dễ mở rộng và bảo trì
Một thiết kế tốt không chỉ chạy ổn ngày đầu mà còn dễ mở rộng và dễ sửa về sau:
- Dự phòng: chừa cổng switch và lõi cáp để thêm thiết bị mà không phải thay cả hệ thống.
- Hoạch định địa chỉ: quy hoạch dải địa chỉ theo từng VLAN, có chỗ trống cho phát triển.
- Tài liệu: sơ đồ logic và sơ đồ vật lý, bản vẽ tuyến cáp, danh mục thiết bị và nhãn trên mọi tuyến.
Sơ đồ logic và vật lý, phân lớp mạng được lập ở bước thiết kế và bàn giao cùng hồ sơ hoàn công ở bước nghiệm thu trong quy trình 6 bước của P.A.T Group. Phần tài liệu này giúp việc bảo trì hoặc đổi đơn vị vận hành sau này dễ hơn.
Dự án nhà máy P.A.T Group đã triển khai hạ tầng mạng
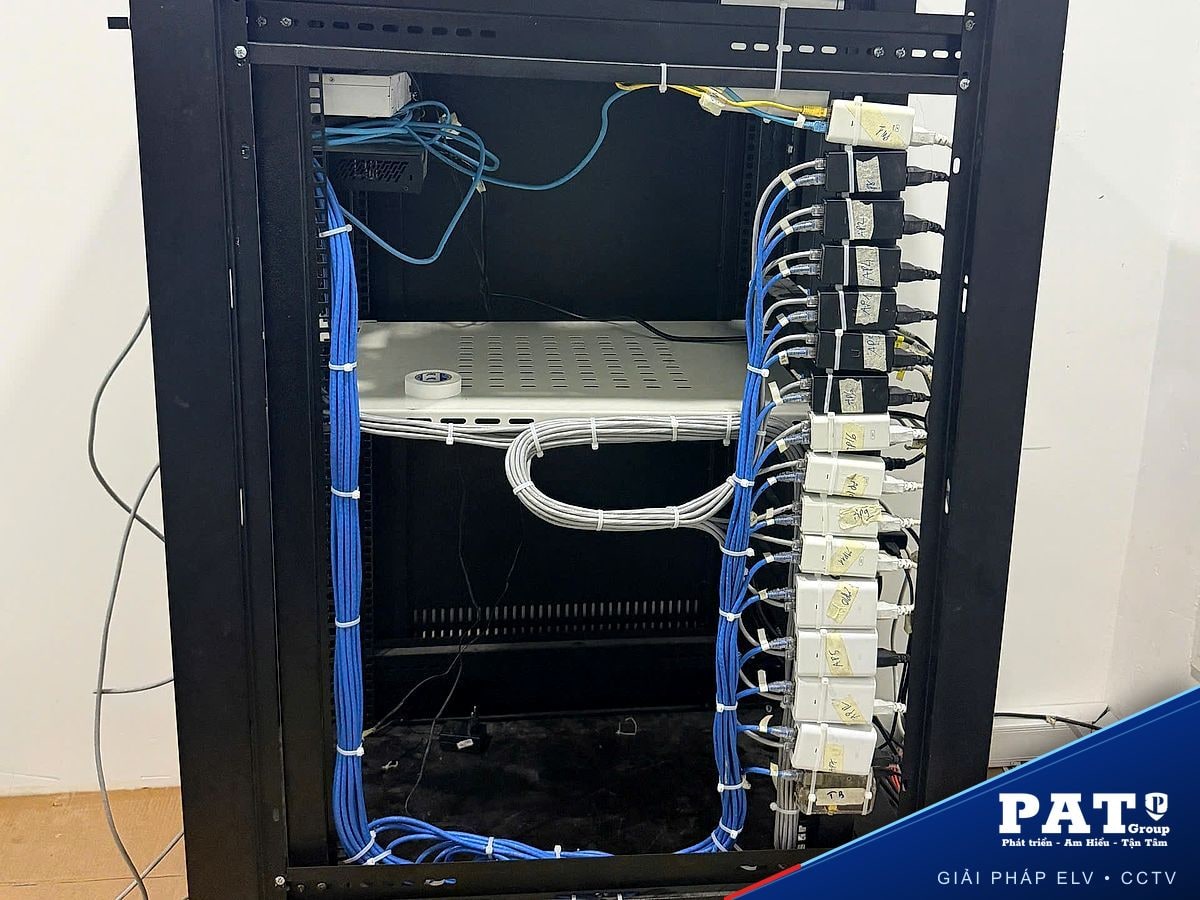
Ba dự án nhà máy P.A.T Group đã triển khai hạ tầng mạng: Chervon 28.000 m² (KCN Mỹ Phước 3, Bình Dương), AA Tây Ninh 25.000 m² và nhà xưởng Nhơn Trạch 20.000 m² (Đồng Nai). Các bài dự án mô tả phạm vi thiết bị, mạng LAN và Wi-Fi; riêng việc chia VLAN, bài viết này trình bày như nguyên tắc thiết kế chung, không phải cấu hình đã nêu trong từng dự án.
Checklist khi duyệt thiết kế mạng của nhà thầu
- Có sơ đồ logic và sơ đồ vật lý, không chỉ danh sách thiết bị?
- Mạng chia thành những nhóm nào, vì sao chia như vậy?
- Quy tắc giữa các VLAN được ghi lại ở đâu?
- Mạng khách có bị tách khỏi mạng nội bộ không?
- Camera có nhóm riêng và đã tính băng thông chưa?
- Có dự phòng cổng switch và lõi cáp để mở rộng không?
- Giao diện quản trị thiết bị có được hạn chế không?
- Bàn giao có kèm sơ đồ, nhãn tuyến và hồ sơ hoàn công không?
Phần tiêu chí đánh giá nhà thầu rộng hơn có trong bài nên chọn nhà thầu ELV như thế nào.
Câu hỏi thường gặp
VLAN có thay thế được firewall không?
Không. VLAN tách mạng thành các nhóm riêng, còn firewall hoặc danh sách kiểm soát truy cập quyết định lưu lượng nào được đi giữa các nhóm. Hai thành phần bổ trợ cho nhau.
Một doanh nghiệp nên chia bao nhiêu VLAN?
Không có con số cố định. Số lượng phụ thuộc quy mô, loại thiết bị và yêu cầu vận hành, và được xác định sau khi khảo sát. Chia quá ít thì khó cô lập sự cố, chia quá nhiều thì khó quản lý. Với mạng LAN nhà máy, nên bắt đầu từ các nhóm chính ở bảng phía trên rồi điều chỉnh theo thực tế.
Mạng đang chạy có thể chia lại VLAN không?
Làm được nếu các switch là loại có quản lý (managed) hỗ trợ VLAN; switch không quản lý thì không chia được. Cần khảo sát hiện trạng, lập sơ đồ và có phương án chuyển đổi để hạn chế gián đoạn. Đây là việc nên trao đổi với đơn vị thi công trước khi thực hiện.
P.A.T Group có thiết kế mạng LAN cho nhà máy không?
Có. P.A.T Group khảo sát, thiết kế, thi công và bảo trì hạ tầng mạng LAN, Wi-Fi cho nhà máy và doanh nghiệp. Xem trang thi công hạ tầng mạng LAN, WAN, Wi-Fi.
Cần tư vấn thiết kế mạng cho nhà máy?
Nếu bạn muốn rà lại hạ tầng mạng hiện có hoặc thiết kế mạng mới, P.A.T Group khảo sát hiện trạng và tư vấn phương án phù hợp với quy mô công trình. Liên hệ P.A.T Group hoặc gọi hotline 0379 292 990 để được khảo sát và tư vấn.

